چگونه از جعل اسناد سازمانی با امضای دیجیتال جلوگیری کنیم؟
چگونه امضای دیجیتال از جعل اسناد سازمانی جلوگیری میکند؟
در بسیاری از سازمانها، اسناد رسمی زیربنای تصمیمهای حقوقی، مالی و اجرایی هستند. قراردادهای تجاری، تفاهمنامهها، مصوبات هیئتمدیره، صورتجلسات و مکاتبات اداری، همگی بر پایه اعتبار امضا و اصالت سند ارزش پیدا میکنند.
با این حال، روشهای سنتی امضا—چه روی کاغذ و چه در قالب فایلهای اسکنشده—همواره در معرض جعل، سوءاستفاده و تغییر قرار دارند. بسیاری از اختلافات حقوقی دقیقاً از همین نقطه آغاز میشوند:
- آیا امضا واقعاً متعلق به شخص امضاکننده است؟
- آیا متن سند پس از امضا تغییر کرده است؟
- آیا میتوان هویت امضاکننده را بهطور قطعی اثبات کرد؟
پاسخ به این پرسشها نشان میدهد که روشهای سنتی دیگر پاسخگوی نیاز سازمانهای امروزی نیستند. به همین دلیل، بسیاری از سازمانها به سمت استفاده از امضای دیجیتال مبتنی بر زیرساخت کلید عمومی (PKI) حرکت کردهاند.
چرا اسناد سنتی در معرض جعل قرار دارند؟
روشهای سنتی امضا، علیرغم استفاده گسترده، ضعفهایی دارند که میتواند زمینهساز بروز مشکلات حقوقی و امنیتی شود.
۱. امکان تقلید امضا
امضای دستی صرفاً یک الگوی ظاهری است و میتواند از طریق تمرین، اسکن یا کپی از روی اسناد دیگر تقلید شود. به همین دلیل، تشخیص اصالت آن در بسیاری از موارد تنها با کارشناسی خط و امضا امکانپذیر است.
۲. امکان تغییر محتوا پس از امضا
در اسناد کاغذی یا فایلهای PDF معمولی، همیشه این نگرانی وجود دارد که متن سند پس از امضا تغییر کرده باشد. حتی تغییرات بسیار جزئی نیز ممکن است بدون جلب توجه انجام شوند.
۳. نبود احراز هویت قطعی
در بسیاری از پروندهها مشخص نیست دقیقاً چه کسی سند را امضا کرده است. ممکن است امضا توسط شخص دیگری انجام شده باشد یا فایل امضاشده بدون اطلاع صاحب امضا مورد استفاده قرار گیرد.
۴. دشواری اثبات اصالت در اختلافات حقوقی
در صورت بروز اختلاف، اثبات صحت امضا معمولاً مستلزم کارشناسی، بررسیهای حقوقی و صرف زمان و هزینه قابل توجه است.
امضای دیجیتال چیست و چگونه کار میکند؟
برخلاف تصور رایج، امضای دیجیتال صرفاً تصویر امضای فرد یا درج یک مهر روی فایل PDF نیست.
این فناوری بر پایه رمزنگاری پیشرفته و زیرساخت Public Key Infrastructure (PKI) عمل میکند.
در این مدل، برای هر کاربر دو کلید رمزنگاری ایجاد میشود:
- کلید خصوصی (Private Key) که تنها در اختیار صاحب امضا قرار دارد.
- کلید عمومی (Public Key) که برای اعتبارسنجی امضا استفاده میشود.
فرآیند امضا به این صورت انجام میشود:
- از محتوای سند یک مقدار Hash تولید میشود.
- این مقدار با کلید خصوصی امضا میشود.
- گیرنده با کلید عمومی، اعتبار امضا را بررسی میکند.
اگر حتی یک کاراکتر از سند تغییر کند، امضای دیجیتال نامعتبر خواهد شد.
سه لایه امنیتی امضای دیجیتال
احراز هویت امضاکننده
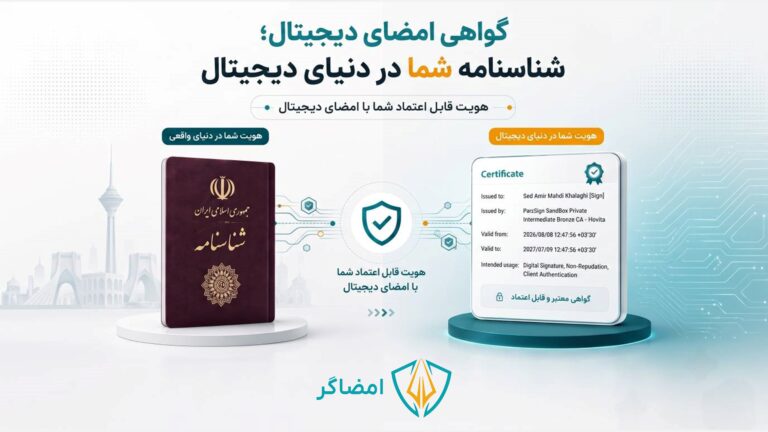
گواهی دیجیتال توسط مراکز صدور گواهی معتبر صادر میشود و هویت صاحب امضا را تأیید میکند.
تضمین سلامت سند
هرگونه تغییر در متن سند، حتی یک فاصله یا علامت نگارشی، باعث نامعتبر شدن امضای دیجیتال میشود.
انکارناپذیری (Non-Repudiation)
از آنجا که امضا با کلید خصوصی اختصاصی فرد ایجاد شده است، امضاکننده نمیتواند بعداً امضای خود را انکار کند.
نقش مراکز صدور گواهی در ایجاد اعتماد
مراکز صدور گواهی (CA) پس از احراز هویت افراد و سازمانها، گواهی دیجیتال صادر میکنند و اعتبار امضاهای دیجیتال را تضمین میکنند.
در ایران، این مراکز تحت نظارت مرکز ریشه فعالیت میکنند و گواهیهای صادرشده توسط آنها در بسیاری از سامانههای دولتی، بانکی و قضایی دارای اعتبار قانونی هستند.
اگر سند پس از امضا تغییر کند چه اتفاقی میافتد؟
در صورت هرگونه تغییر در سند:
- اعتبار امضا بررسی میشود.
- تغییر سند فوراً تشخیص داده میشود.
- امضای دیجیتال نامعتبر اعلام میشود.
- سند دیگر از نظر حقوقی قابل استناد نخواهد بود.
مزایای امضای دیجیتال برای سازمانها
- کاهش ریسک جعل اسناد
- افزایش امنیت حقوقی سازمان
- تسریع فرآیندهای قراردادی
- کاهش هزینههای چاپ و بایگانی
- امکان رهگیری کامل فرآیند امضا
- مدیریت استاندارد اسناد سازمانی
جمعبندی
جعل اسناد سازمانی معمولاً از سه ضعف اصلی ناشی میشود:
- ابهام در هویت امضاکننده
- امکان تغییر محتوای سند
- نبود سازوکار قطعی برای اثبات اصالت
امضای دیجیتال مبتنی بر زیرساخت PKI با استفاده از رمزنگاری، گواهی دیجیتال و سازوکارهای اعتبارسنجی، این نقاط ضعف را برطرف میکند و سطحی از امنیت و اعتماد ایجاد میکند که در روشهای سنتی قابل دستیابی نیست.
اگر سازمان شما نیز در مسیر دیجیتالیسازی فرآیندهای قراردادی و اداری قرار دارد، انتخاب یک راهکار مبتنی بر زیرساخت معتبر PKI میتواند امنیت، سرعت و بهرهوری فرآیندهای سازمانی را به شکل محسوسی افزایش دهد.
نکته: هویتا با تکیه بر زیرساخت مرکز میانی پارسساین، راهکارهای سازمانی امضای دیجیتال را برای مدیریت امن اسناد، قراردادها و فرآیندهای تأیید در سازمانها ارائه میدهد.