چرا امضای دیجیتال قابل اعتماد است؟ بررسی مزایای امضای دیجیتال
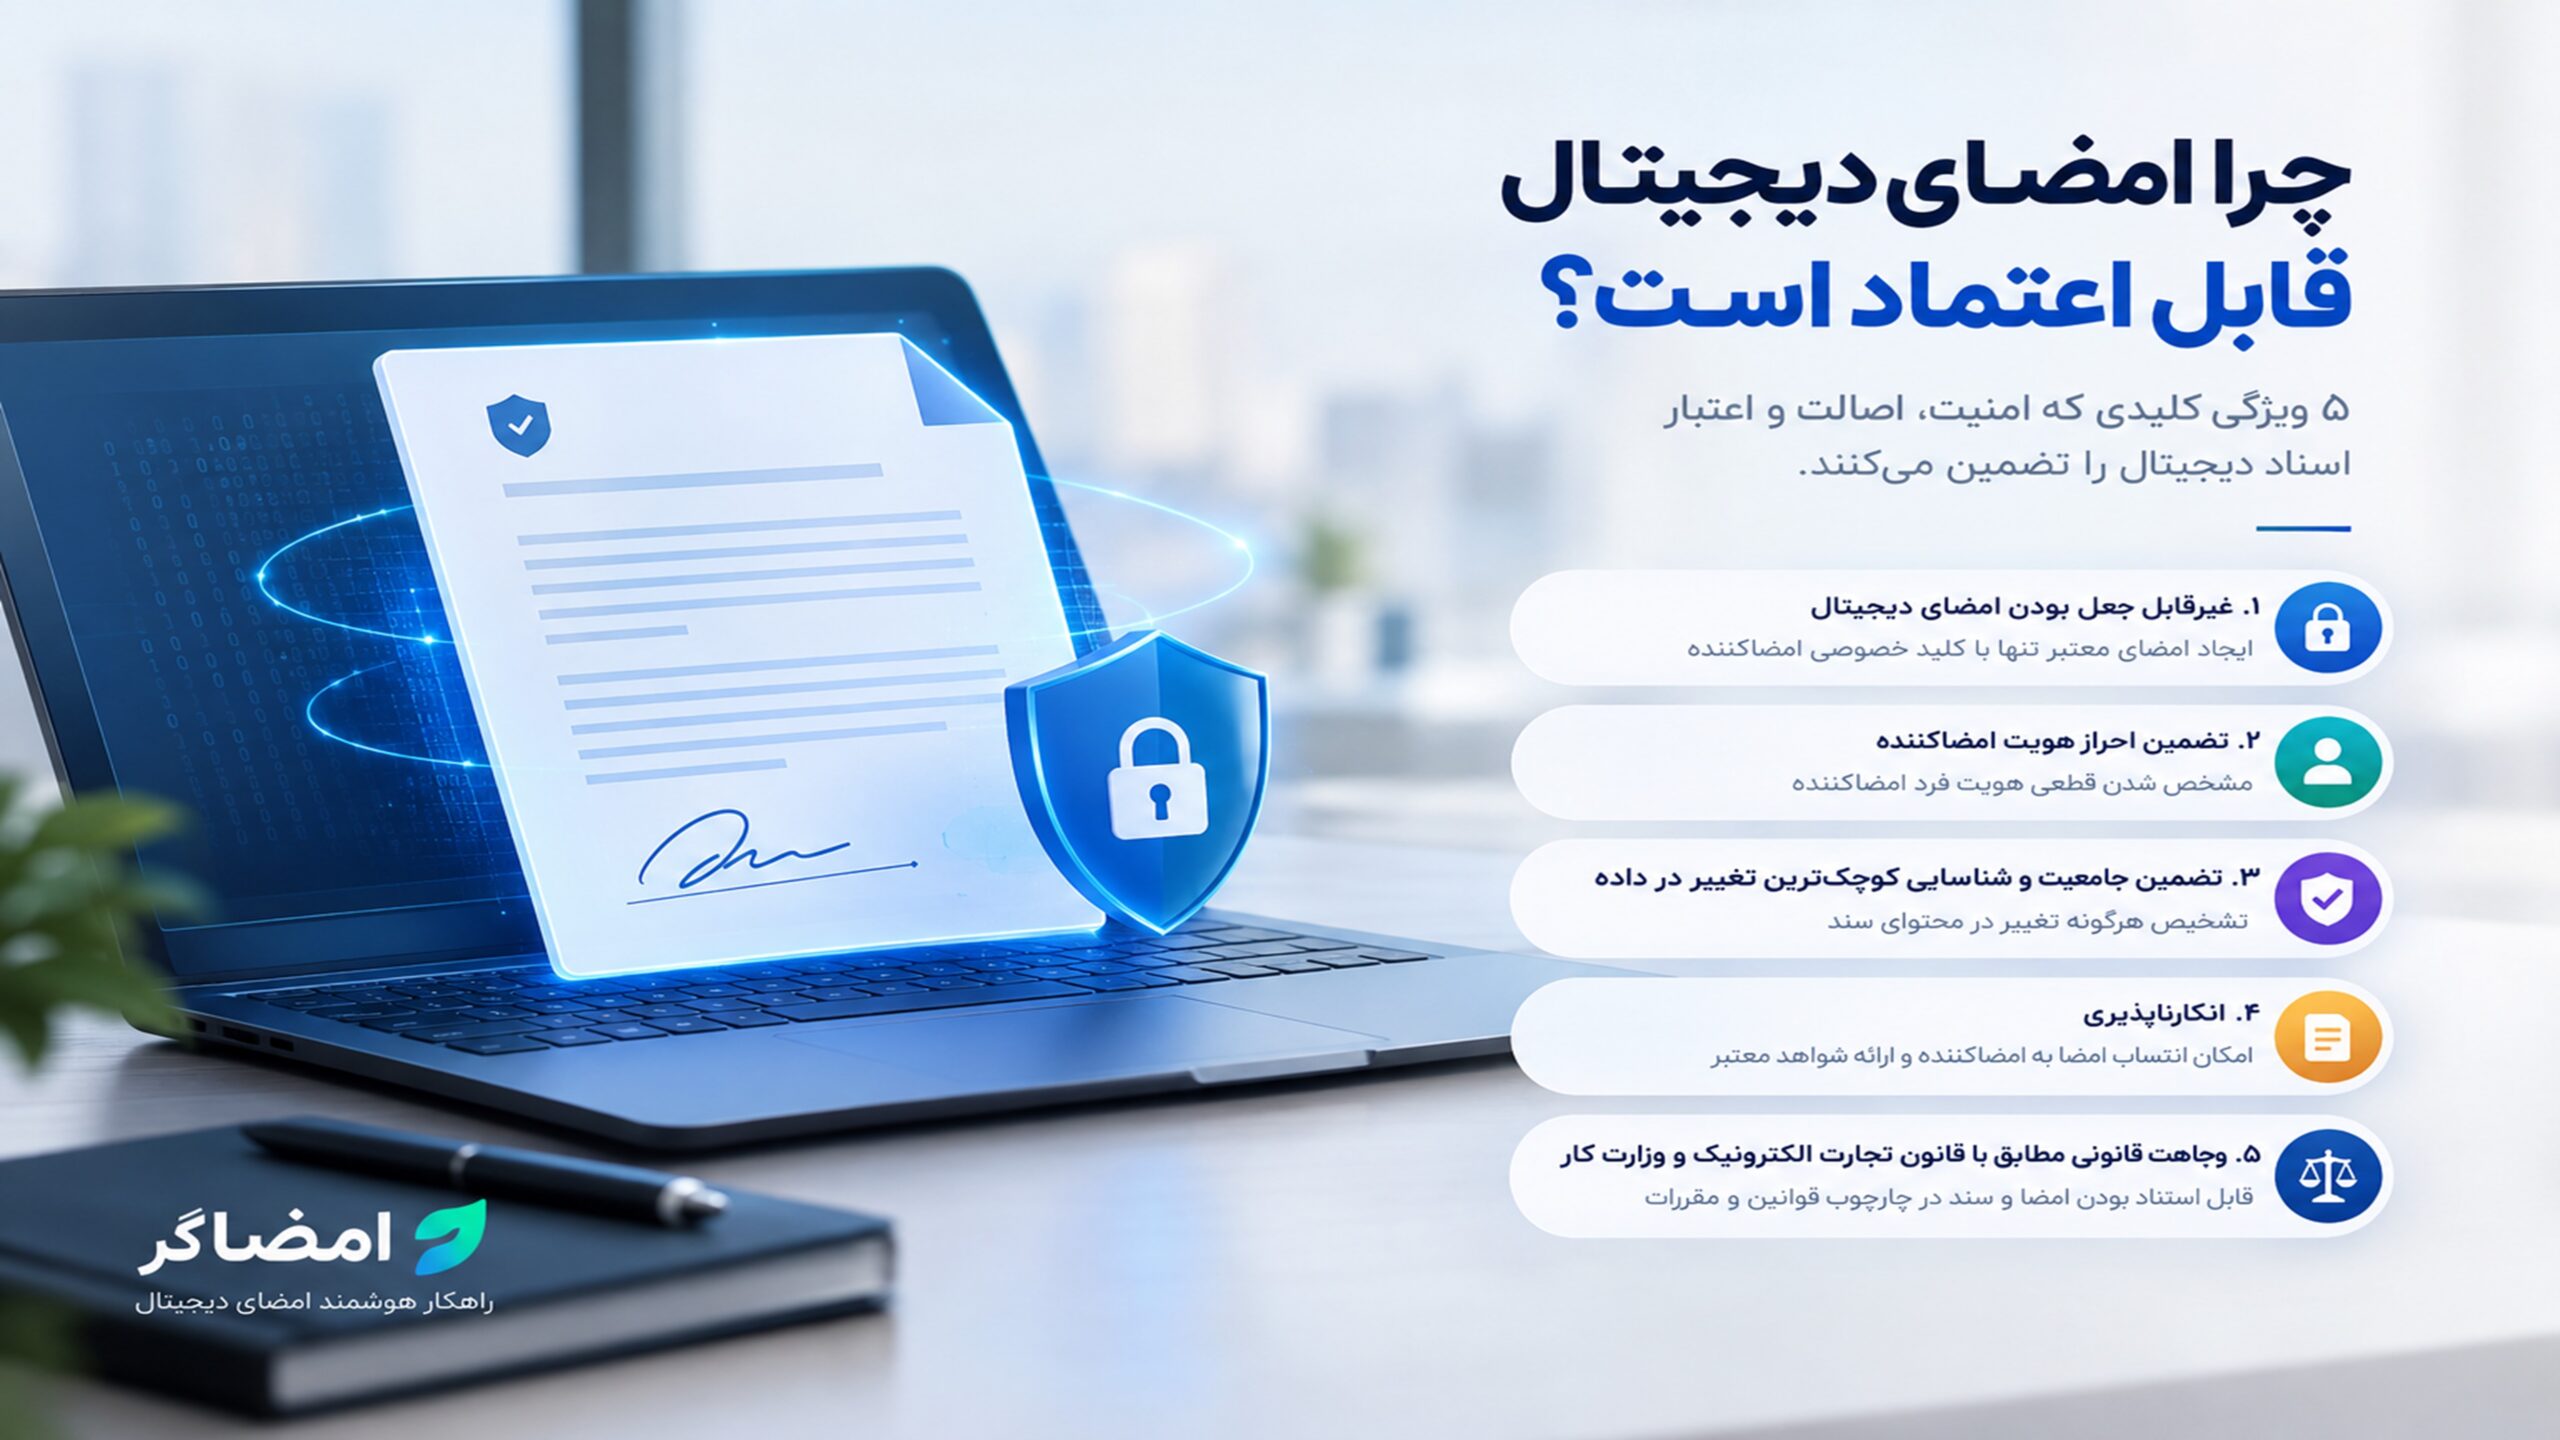
مزایای امضای دیجیتال چیست؟ در تعاملات دیجیتال، امضای یک سند دیگر به معنای قرار دادن یک علامت یا تصویر روی صفحه نیست. وقتی یک قرارداد، توافقنامه یا سند سازمانی بهصورت دیجیتال ایجاد و امضا میشود، باید بتوان به چند پرسش اساسی پاسخ داد:
چه کسی سند را امضا کرده است؟ آیا محتوای سند بعد از امضا تغییر کرده؟ آیا میتوان امضا را به فرد مشخصی نسبت داد؟ وضعیت اعتبار امضا چیست؟ و در صورت بروز اختلاف، این سند چه جایگاه حقوقی دارد؟
امضای دیجیتال برای پاسخ به همین مسائل طراحی شده است. در واقع، اعتمادپذیری امضای دیجیتال حاصل یک قابلیت منفرد نیست؛ بلکه نتیجه ترکیب رمزنگاری، گواهی دیجیتال، احراز هویت، زیرساخت کلید عمومی (PKI)، سازوکارهای اعتبارسنجی و چارچوبهای حقوقی است.
به همین دلیل، امضای دیجیتال را نباید صرفاً نسخه الکترونیکی امضای دستنویس دانست. این فناوری مجموعهای از سازوکارها را در اختیار سازمانها قرار میدهد تا بتوانند درباره هویت، تمامیت و اعتبار یک سند دیجیتال اطمینان بیشتری داشته باشند.
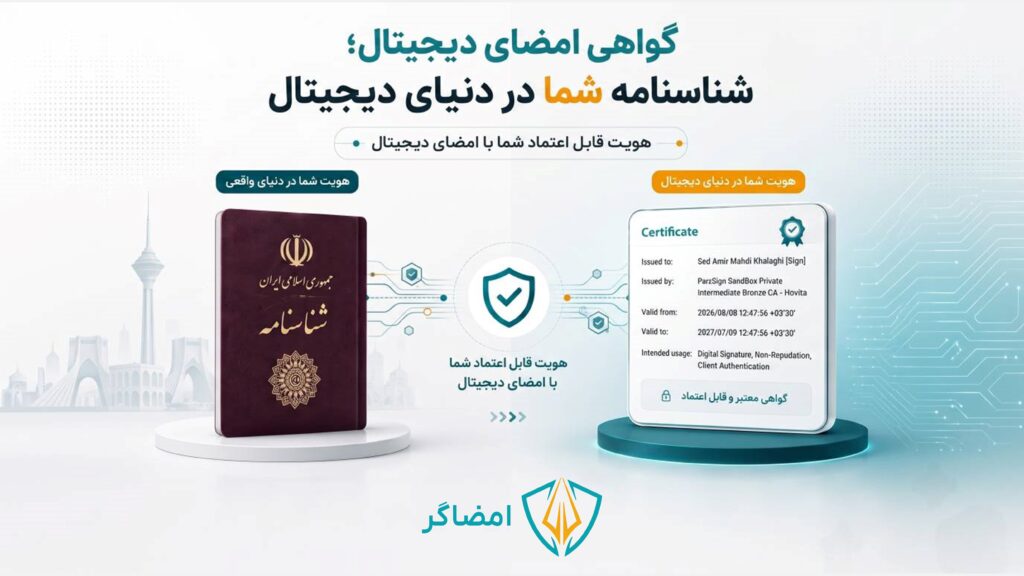
۱. احراز هویت امضاکننده؛ چه کسی سند را امضا کرده است؟
یکی از اولین سؤالات درباره هر سند امضاشده این است:
چه کسی واقعاً آن را امضا کرده است؟
در امضای دستنویس، انتساب امضا به یک فرد معمولاً بر اساس مقایسه شکل امضا، مدارک هویتی، حضور فرد یا سایر شواهد انجام میشود. اما در امضای دیجیتال، فرآیند بر پایه رمزنگاری نامتقارن و گواهی دیجیتال انجام میشود.
در این سازوکار، برای امضاکننده یک جفت کلید رمزنگاری شامل کلید خصوصی و کلید عمومی وجود دارد. کلید خصوصی در اختیار امضاکننده قرار دارد و برای ایجاد امضای دیجیتال استفاده میشود؛ در مقابل، کلید عمومی برای بررسی و اعتبارسنجی امضا مورد استفاده قرار میگیرد. گواهی دیجیتال نیز اطلاعاتی را برای ارتباط میان کلید عمومی و هویت دارنده گواهی فراهم میکند.
در نتیجه، هنگام اعتبارسنجی یک سند میتوان بررسی کرد که امضا با کلید متناظر ایجاد شده و گواهی مربوط به چه دارندهای صادر شده است.
یک نکته مهم
این موضوع به این معنا نیست که صرفاً «وجود یک گواهی دیجیتال» همه مسائل هویتی را حل میکند. نحوه صدور گواهی، احراز هویت دارنده، حفاظت از کلید خصوصی و کنترل فرآیند امضا نیز در اعتمادپذیری نهایی نقش دارند. بنابراین اعتماد به امضای دیجیتال از اعتماد به زیرساخت صدور و مدیریت گواهی و کلیدهای رمزنگاری آغاز میشود.
۲. تشخیص تغییرات پس از امضا؛ آیا سند همان سند اولیه است؟
فرض کنید یک قرارداد توسط دو طرف امضا شده و نسخه نهایی در اختیار سازمان قرار گرفته است. اگر بعد از امضا یکی از بندهای قرارداد تغییر کند، مثلاً:
- مبلغ قرارداد تغییر کند؛
- یک بند حذف شود؛
- تاریخ قرارداد تغییر کند؛
- یا حتی بخشی از فایل دستکاری شود،
باید بتوان این تغییر را تشخیص داد. اینجاست که یکی از مهمترین ویژگیهای امضای دیجیتال یعنی تمامیت (Integrity) اهمیت پیدا میکند.
در فرآیند امضای دیجیتال، محتوای سند با استفاده از یک تابع درهمسازی (Hash Function) به یک مقدار منحصربهفرد تبدیل میشود. سپس این مقدار در فرآیند ایجاد امضا مورد استفاده قرار میگیرد. هنگام اعتبارسنجی، سیستم میتواند وضعیت محتوای فعلی سند را با اطلاعات مرتبط با امضا مقایسه کند.
اگر محتوای سند پس از امضا تغییر کرده باشد، نتیجه اعتبارسنجی نشان میدهد که سند دیگر با دادهای که هنگام امضا وجود داشته یکسان نیست. به همین دلیل، امضای دیجیتال صرفاً مشخص نمیکند «چه کسی امضا کرده»، بلکه به بررسی این موضوع نیز کمک میکند که:
آیا سند پس از امضا تغییر کرده است یا خیر؟
این ویژگی در اسناد سازمانی اهمیت زیادی دارد؛ زیرا نسخهای که امروز امضا میشود باید همان نسخهای باشد که فردا برای بایگانی، اجرا یا استناد مورد استفاده قرار میگیرد.
۳. غیرقابل جعل بودن امضای دیجیتال؛ رمزنگاری برای اعتبارسنجی امضا
یکی از مهمترین ویژگیهای امضای دیجیتال، اتکا به سازوکارهای رمزنگاری برای ایجاد و اعتبارسنجی امضا است.
در امضای دیجیتال، برخلاف تصویر امضا که میتواند بهسادگی از یک سند کپی و روی سند دیگری قرار داده شود، ایجاد یک امضای معتبر به کلید خصوصی امضاکننده وابسته است. هر امضاکننده یک جفت کلید رمزنگاری دارد:
- کلید خصوصی برای ایجاد امضا
- کلید عمومی برای اعتبارسنجی امضا
کلید خصوصی باید تحت کنترل و حفاظت امضاکننده باقی بماند. بنابراین صرفاً داشتن نام، مشخصات یا تصویر امضای یک فرد، امکان ایجاد یک امضای دیجیتال معتبر به نام او را فراهم نمیکند. از سوی دیگر، هنگام اعتبارسنجی، سیستم میتواند بررسی کند که آیا امضا با کلید متناظر با گواهی دیجیتال مورد نظر ایجاد شده است یا خیر.
به همین دلیل، جعل امضای دیجیتال بسیار متفاوت از کپیکردن تصویر یک امضاست. البته عبارت «غیرقابل جعل» نباید به معنای امنیت مطلق تفسیر شود. اگر کلید خصوصی امضاکننده بهدرستی محافظت نشود یا فرآیند ایجاد امضا دچار ضعف امنیتی باشد، امنیت امضا نیز میتواند تحت تأثیر قرار گیرد. بنابراین تعبیر دقیقتر این است:
امضای دیجیتال با اتکا به رمزنگاری و کنترل کلید خصوصی، جعل و سوءاستفاده از امضا را بسیار دشوار میکند و امکان اعتبارسنجی اصالت امضا را فراهم میسازد.
این دقیقاً یکی از دلایلی است که زیرساخت PKI و مدیریت صحیح گواهیهای دیجیتال در اعتمادپذیری امضای دیجیتال اهمیت پیدا میکند.
۴. انکارناپذیری؛ امنیت فنی امضای دیجیتال و ارزش اثباتی آن
یکی دیگر از مهمترین ویژگیهایی که در ارتباط با امضای دیجیتال مطرح میشود، انکارناپذیری (Non-Repudiation) است. فرض کنید یک قرارداد توسط یکی از مدیران سازمان امضا شده و چند ماه بعد، در شرایطی ادعا شود:
«من این سند را امضا نکردهام.»
در یک فرآیند امضای دیجیتال معتبر، اطلاعات و شواهد فنی مرتبط با امضا میتوانند برای بررسی انتساب امضا مورد استفاده قرار گیرند. ارتباط میان:
امضاکننده → گواهی دیجیتال → کلید خصوصی → امضا → سند
باعث میشود امضای دیجیتال بتواند شواهد بسیار قویتری نسبت به یک تصویر امضا یا فرآیندهای دستی برای انتساب عملیات امضا ایجاد کند.
اما اینجا هم باید از یک عبارت مطلق پرهیز کنیم. انکارناپذیری به معنای غیرممکنبودن هرگونه ادعای انکار در همه شرایط نیست. بلکه به این معناست که سازوکار امضای دیجیتال میتواند شواهد فنی و قابل بررسی برای انتساب امضا به امضاکننده فراهم کند.
در حقوق ایران نیز قانون تجارت الکترونیکی برای امضای الکترونیکی مطمئن آثار اثباتی ویژهای در نظر گرفته است. ماده ۱۵ قانون، در مورد دادهپیام و امضای الکترونیکی مطمئن، محدودیتهایی را برای انکار و تردید مقرر کرده و ادعای جعل یا از اعتبار افتادن قانونی را در چارچوب مقرر مطرح میکند.
بنابراین انکارناپذیری یکی از نقاط اتصال مهم میان امنیت فنی امضای دیجیتال و ارزش اثباتی آن است.
۵. وجاهت قانونی مطابق با قانون تجارت الکترونیک و وزارت کار
امنیت فنی بهتنهایی برای استفاده سازمانی از امضای دیجیتال کافی نیست.
وقتی یک قرارداد یا سند دیجیتال قرار است در یک تعامل تجاری یا اداری مورد استفاده قرار گیرد، سؤال مهم دیگری مطرح میشود:
آیا این سند از نظر حقوقی نیز قابل استناد است؟
پاسخ این سؤال به قوانین و مقررات حوزه قضایی مربوط بستگی دارد. در ایران، قانون تجارت الکترونیکی برای دادهپیامها و امضاهای الکترونیکی چارچوب حقوقی مشخصی ایجاد کرده است.
برای مثال، در ماده ۷ قانون تجارت الکترونیکی آمده است که هرگاه قانون وجود امضا را لازم بداند، امضای الکترونیکی میتواند کفایت کند. همچنین ماده ۱۰ شرایطی را برای امضای الکترونیکی مطمئن مشخص میکند؛ از جمله اینکه امضا باید منحصر به امضاکننده باشد، هویت او را مشخص کند و به نحوی به دادهپیام متصل شود که هر تغییر در آن قابل تشخیص باشد.
این موضوع نشان میدهد که اعتبار حقوقی امضای دیجیتال صرفاً ناشی از فناوری نیست؛ بلکه حاصل ترکیب فناوری، الزامات امنیتی و چارچوب قانونی است. در نتیجه، هنگام انتخاب راهکار امضای دیجیتال برای یک سازمان، صرفاً نباید پرسید:
«آیا این نرمافزار امکان امضا دارد؟»
بلکه باید پرسید:
این امضا بر چه زیرساختی ایجاد میشود؟ گواهی آن چگونه صادر و اعتبارسنجی میشود؟ کلید امضاکننده چگونه محافظت میشود؟ و فرآیند با الزامات قانونی و مقرراتی مرتبط چگونه تطبیق دارد؟
این موضوع در حوزه روابط کار نیز اهمیت پیدا کرده است.
وزارت تعاون، کار و رفاه اجتماعی در سال ۱۴۰۲ در بخشنامهای با موضوع اعتبار قانونی قراردادهای کار الکترونیکی اعلام کرده است که با توجه به قانون تجارت الکترونیکی، در صورت رعایت مقررات قانون مدنی، قانون کار و قانون تجارت الکترونیکی، قراردادهای کار الکترونیکی واجد اعتبار قانونی هستند؛ مگر آنکه برخلاف تشریفات مقرر قانونی تنظیم شده باشند. بنابراین در فرآیندهایی مانند:
- قرارداد استخدام
- الحاقیه قرارداد
- توافقنامههای پرسنلی
- اسناد مرتبط با روابط کار
دیجیتالیشدن فرآیند امضا میتواند در چارچوب الزامات قانونی مورد استفاده قرار گیرد. البته اعتبار قانونی هر سند به رعایت الزامات قانونی و شرایط همان سند بستگی دارد و نمیتوان صرفاً با دیجیتالبودن یک امضا، اعتبار همه اسناد را بهصورت مطلق تضمینشده دانست.
امضاگر؛ تبدیل اعتماد دیجیتال به یک فرآیند سازمانی
برای یک سازمان، داشتن امکان ایجاد امضای دیجیتال تنها بخشی از مسئله است.
سازمان باید بتواند سند را ارسال کند، امضاکنندگان را مشخص کند، ترتیب امضا را مدیریت کند، وضعیت سند را ببیند، اعتبار امضا و گواهی را بررسی کند و در نهایت سوابق سند را بهصورت ساختاریافته نگهداری کند.
امضاگر هویتا با فراهمکردن بستر امضای دیجیتال و مدیریت فرآیند اسناد، این لایهها را در یک فرآیند سازمانی قرار میدهد؛ از ارسال و گردش سند تا امضا، پیگیری، اعتبارسنجی و مدیریت سوابق.
به این ترتیب، امضای دیجیتال صرفاً یک «امضا روی فایل» نیست؛ بلکه بخشی از زیرساخت اعتماد دیجیتال سازمان خواهد بود.
با استفاده از پنل امضاگر هویتا میتوانید امضای دیجیتال را در تمامی فرآیندهای داخلی و خارجی سازمان خود پیادهسازی کرده و از مزیتهای امضای دیجیتال بهره مند شوید.