گواهی دیجیتال چیست؛ آشنایی با شناسنامه دیجیتال شما
در دنیای دیجیتال، دیگر نمیتوان برای اثبات هویت افراد و اعتبار اسناد، همیشه به امضا، مهر، کاغذ و حضور فیزیکی تکیه کرد. قراردادها، مکاتبات، تراکنشهای مالی، خدمات بانکی و بیمهای و بسیاری از فرآیندهای سازمانی امروز بهصورت الکترونیکی انجام میشوند.
اما یک سؤال اساسی وجود دارد:
در فضای دیجیتال، از کجا بدانیم یک شخص واقعاً همان کسی است که ادعا میکند؟
یا چگونه مطمئن شویم یک سند دیجیتال پس از امضا تغییر نکرده است؟
یکی از مهمترین پاسخها به این نیاز، گواهی دیجیتال (Digital Certificate) است.
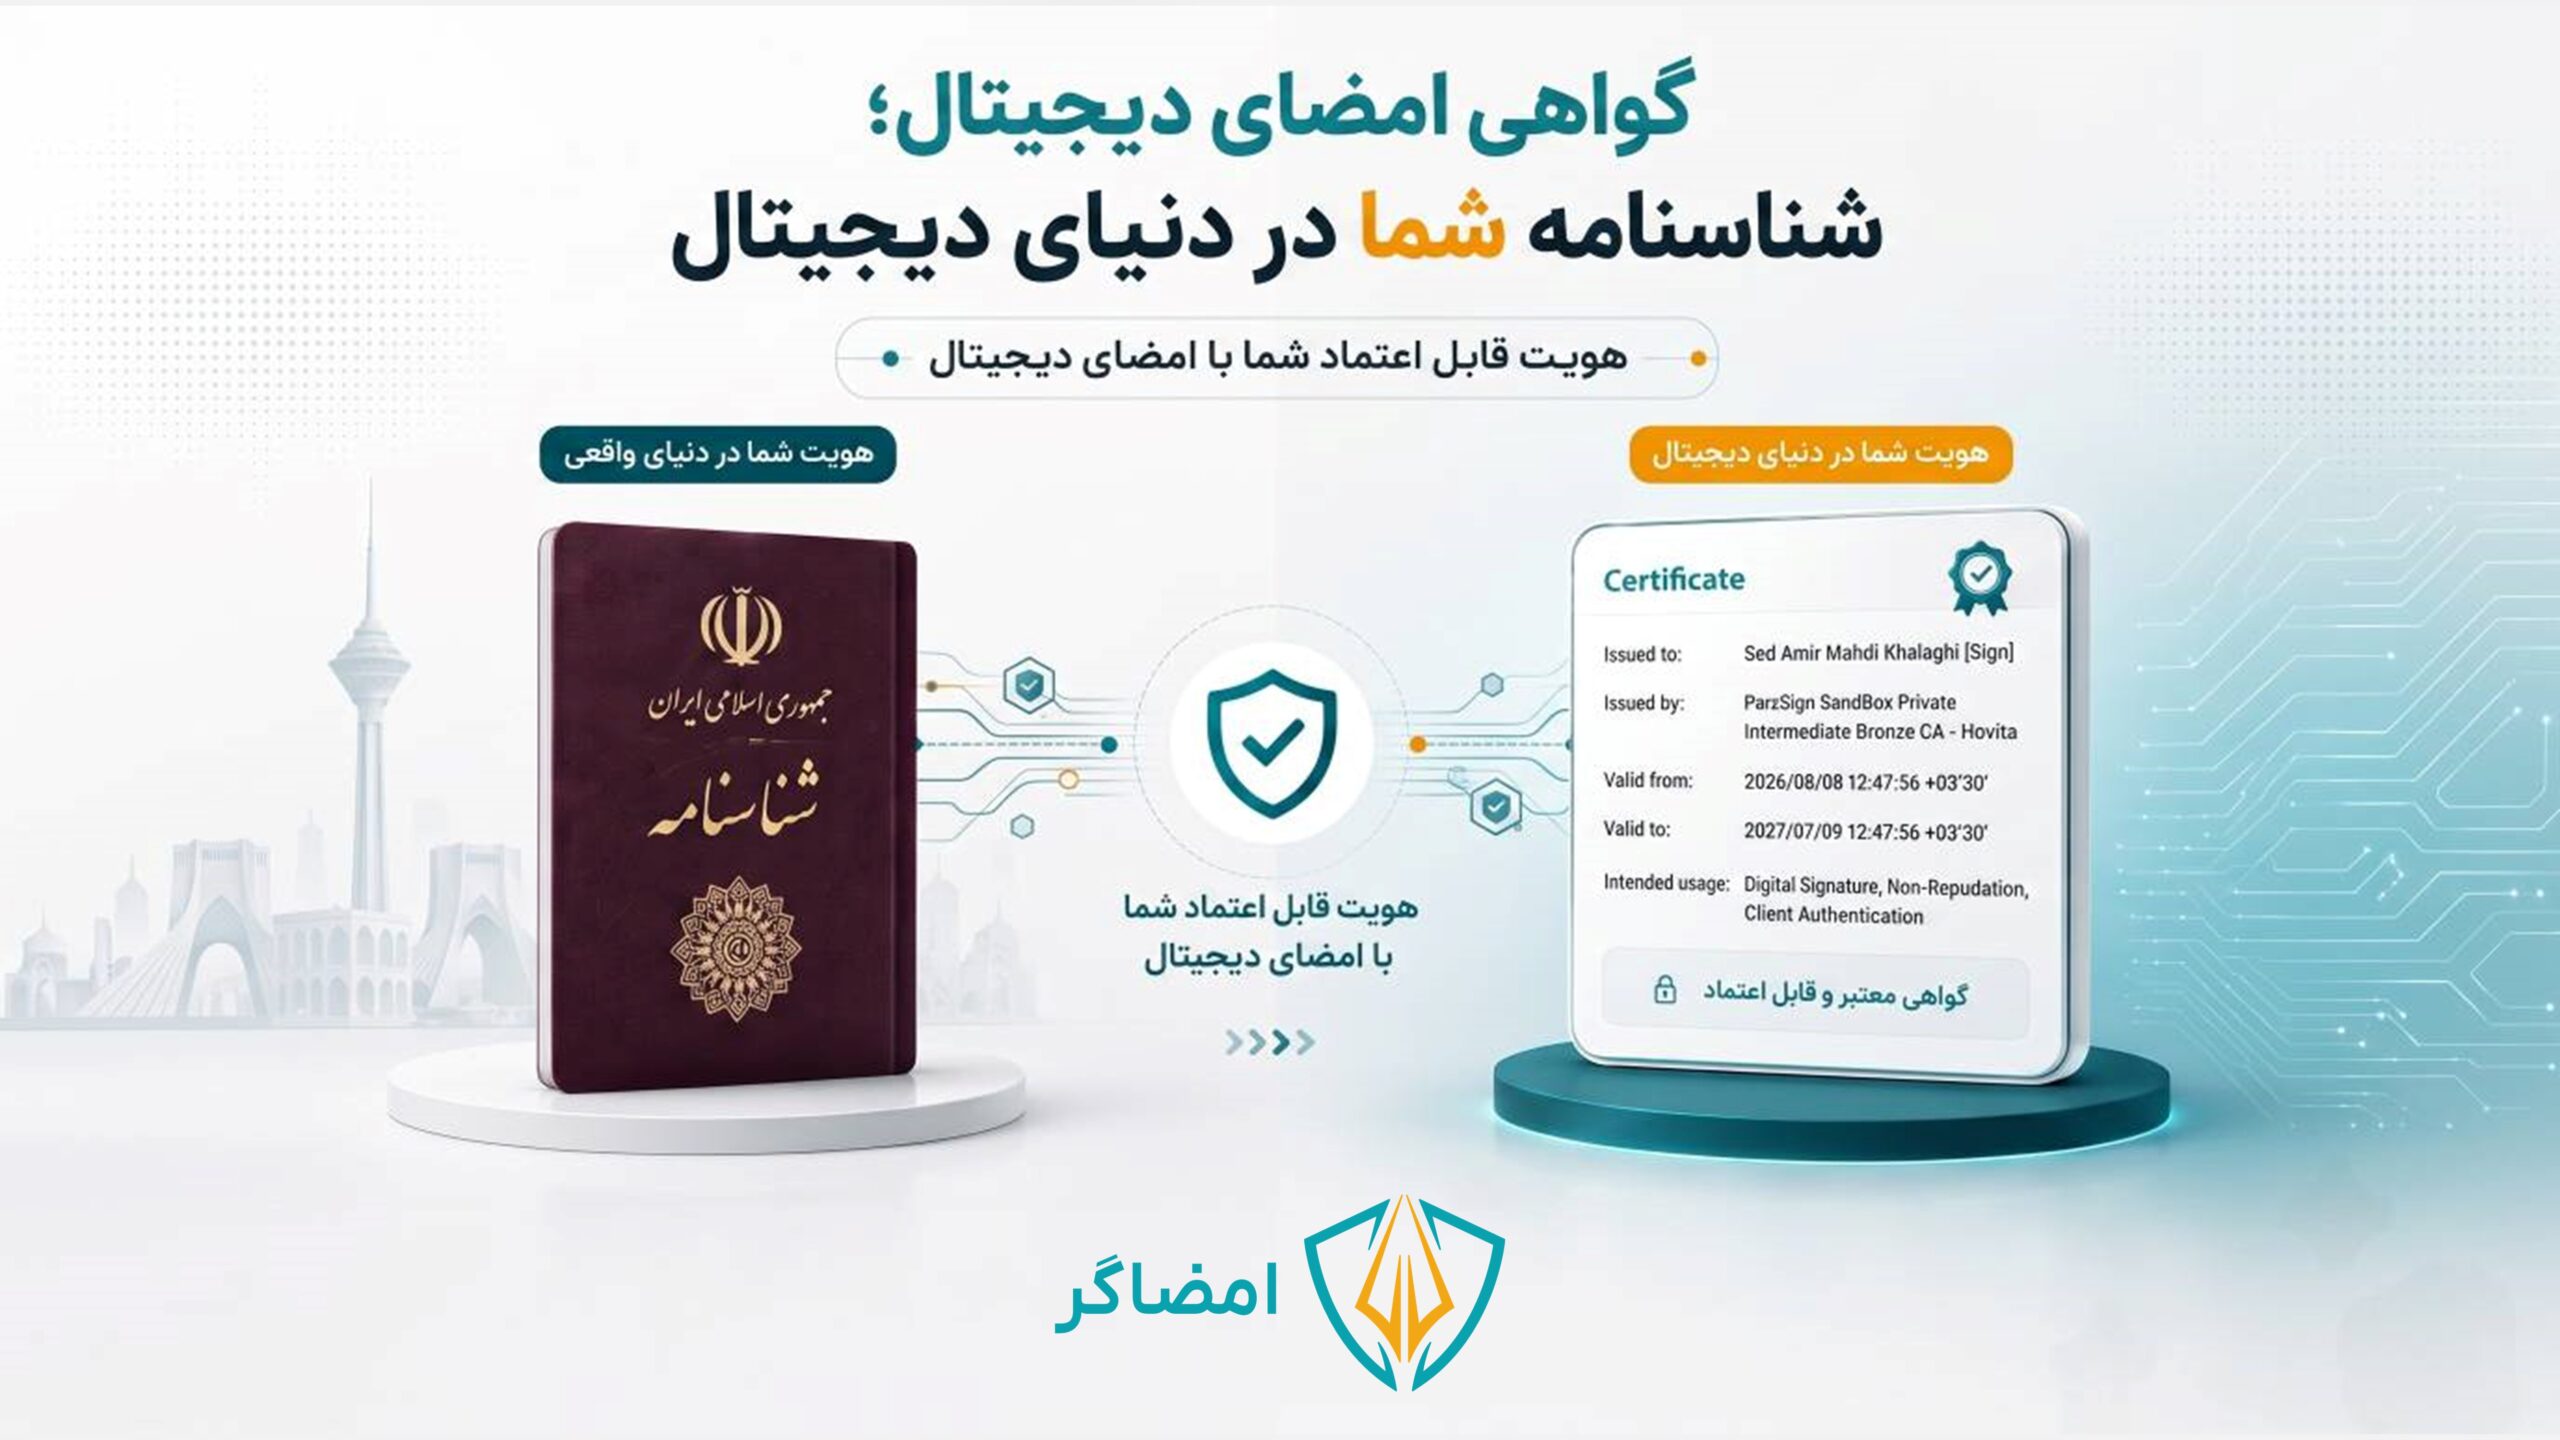
گواهی دیجیتال را میتوان نوعی شناسنامه دیجیتال برای هویت افراد، سازمانها و سامانهها دانست که امکان ایجاد اعتماد در تعاملات الکترونیکی را فراهم میکند.
در این مقاله از بلاگ امضاگر، بررسی میکنیم که گواهی دیجیتال چیست، چگونه کار میکند، چه ارتباطی با امضای دیجیتال و زیرساخت PKI دارد و مهمترین کاربردهای آن چیست.
گواهی دیجیتال چیست؟
گواهی دیجیتال یا Digital Certificate یک فایل الکترونیکی ساختیافته است که توسط یک مرجع معتبر صادر میشود و هویت یک دارنده را به کلید عمومی او متصل میکند.
دارنده گواهی دیجیتال میتواند یک شخص حقیقی، شرکت، سازمان، سامانه نرمافزاری، وبسایت یا حتی یک تجهیز هوشمند باشد.
به زبان ساده، فرض کنید فردی کلید عمومی خود را در اختیار دیگران قرار میدهد و میگوید: «این کلید عمومی متعلق به من است.»
سؤال اینجاست که دیگران از کجا باید به این ادعا اعتماد کنند؟
اینجاست که گواهی دیجیتال وارد عمل میشود.
گواهی دیجیتال توسط یک مرجع صدور گواهی (CA) صادر میشود و ارتباط میان هویت تأییدشده دارنده و کلید عمومی او را تأیید میکند.
بنابراین میتوان گفت:
گواهی دیجیتال، هویت یک فرد یا سازمان را به یک کلید رمزنگاریشده متصل میکند و زمینه ایجاد اعتماد در فضای دیجیتال را فراهم میسازد.
گواهی دیجیتال چه اطلاعاتی دارد؟
یک گواهی دیجیتال معمولاً شامل اطلاعاتی است که برای شناسایی دارنده و اعتبارسنجی گواهی مورد استفاده قرار میگیرند، از جمله:
- نام یا مشخصات دارنده گواهی
- اطلاعات و شناسههای مرتبط با هویت دارنده
- کلید عمومی
- نام مرجع صادرکننده گواهی
- تاریخ شروع و پایان اعتبار
- نوع و کاربرد گواهی
- اطلاعات مورد نیاز برای اعتبارسنجی گواهی
این اطلاعات کمک میکنند سیستمها و کاربران بتوانند بررسی کنند که کلید عمومی متعلق به چه کسی است و آیا گواهی صادرشده معتبر است یا خیر.
گواهی دیجیتال چگونه کار میکند؟
برای درک بهتر نحوه عملکرد گواهی دیجیتال، ابتدا باید با مفهوم رمزنگاری نامتقارن (Asymmetric Cryptography) آشنا شویم.
در این روش، برای هر دارنده دو کلید مرتبط با یکدیگر وجود دارد:
کلید خصوصی (Private Key)
کلید خصوصی باید فقط در اختیار صاحب آن باشد و محرمانه نگهداری شود. این کلید میتواند برای ایجاد امضای دیجیتال یا انجام عملیات رمزنگاری مورد استفاده قرار گیرد.
کلید عمومی (Public Key)
کلید عمومی میتواند در اختیار دیگران قرار بگیرد و برای اعتبارسنجی امضای دیجیتال یا سایر عملیات مرتبط با رمزنگاری استفاده شود.
اما همچنان یک سؤال باقی میماند:
چطور مطمئن شویم یک کلید عمومی واقعاً متعلق به شخص موردنظر است؟
گواهی دیجیتال پاسخ همین سؤال است.
گواهی دیجیتال، کلید عمومی را به هویت دارنده متصل میکند و این ارتباط توسط یک مرجع مورد اعتماد تأیید میشود.
به همین دلیل، گواهی دیجیتال یکی از اجزای مهم زیرساخت اعتماد دیجیتال محسوب میشود.
تفاوت گواهی دیجیتال و امضای دیجیتال چیست؟
این دو مفهوم به یکدیگر مرتبطاند، اما یکسان نیستند.
گواهی دیجیتال هویت دارنده را به کلید عمومی او مرتبط میکند.
در مقابل، امضای دیجیتال مکانیزمی است که با استفاده از کلید خصوصی ایجاد میشود و امکان بررسی هویت امضاکننده و تمامیت سند را فراهم میکند.
گواهی دیجیتال میگوید «این کلید متعلق به چه کسی است»؛ امضای دیجیتال نشان میدهد «این سند توسط صاحب آن کلید امضا شده است».
بنابراین گواهی دیجیتال یکی از اجزای مهم در ایجاد یک محیط قابل اعتماد برای استفاده از امضای دیجیتال است.
مرجع صدور گواهی یا CA چیست؟
CA یا Certificate Authority به معنای مرجع صدور گواهی است.
این مرجع مسئولیتهایی مانند موارد زیر را بر عهده دارد:
- بررسی و احراز هویت متقاضی
- صدور گواهی دیجیتال
- مدیریت چرخه عمر گواهی
- تمدید گواهی
- تعلیق یا ابطال گواهی
- فراهمکردن امکان بررسی اعتبار گواهی
اگر گواهی دیجیتال را به یک شناسنامه دیجیتال تشبیه کنیم، CA را میتوان مرجع معتبری دانست که این شناسنامه را صادر و اعتبار آن را تأیید میکند.
به همین دلیل، اعتماد به مرجع صادرکننده یکی از عناصر اصلی اعتماد به گواهی دیجیتال است.
PKI یا زیرساخت کلید عمومی چیست؟
PKI (Public Key Infrastructure) یا زیرساخت کلید عمومی مجموعهای از فناوریها، سیاستها، فرآیندها و نهادهایی است که امکان صدور، مدیریت، استفاده و اعتبارسنجی گواهیهای دیجیتال را فراهم میکند.
PKI صرفاً یک نرمافزار یا سرور نیست؛ بلکه یک اکوسیستم کامل برای ایجاد اعتماد دیجیتال است.
برخی از اجزای مهم PKI عبارتاند از:
- مرجع صدور گواهی (CA)
- مرجع ثبتنام و احراز هویت
- سامانههای مدیریت گواهی و کلید
- فهرست گواهیهای ابطالشده (CRL)
- سرویسهای اعتبارسنجی برخط مانند OCSP
- سیاستها و رویههای صدور و مدیریت گواهی
وجود این اجزا باعث میشود گواهی دیجیتال تنها یک فایل نباشد، بلکه بخشی از یک زنجیره اعتماد استاندارد و قابل مدیریت باشد.
مهمترین کاربردهای گواهی دیجیتال چیست؟
گواهی دیجیتال در حوزههای مختلفی مورد استفاده قرار میگیرد و یکی از پایههای اصلی اعتماد در بسیاری از خدمات دیجیتال محسوب میشود.
۱. امضای دیجیتال اسناد و قراردادها
یکی از مهمترین کاربردهای گواهی دیجیتال، استفاده از آن در امضای دیجیتال اسناد و قراردادها است.
افراد و سازمانها میتوانند از امضای دیجیتال برای اسناد مختلفی مانند قراردادها، فرمها، تعهدنامهها، صورتجلسات و تأییدیهها استفاده کنند.
امضای دیجیتال امکان بررسی مواردی مانند موارد زیر را فراهم میکند:
- هویت امضاکننده
- تمامیت سند
- تغییرات احتمالی پس از امضا
- اعتبار گواهی مورد استفاده برای امضا
۲. احراز هویت و دسترسی امن
گواهیهای دیجیتال میتوانند برای احراز هویت کاربران و سامانهها نیز مورد استفاده قرار گیرند.
در سازمانهایی که اطلاعات حساس در اختیار کاربران قرار دارد، استفاده از سازوکارهای مبتنی بر گواهی دیجیتال میتواند به ایجاد یک لایه امنیتی برای شناسایی کاربران و کنترل دسترسی کمک کند.
۳. امنیت ارتباطات و رمزنگاری
یکی دیگر از کاربردهای گواهی دیجیتال، ایجاد بستر مناسب برای ارتباطات رمزنگاریشده و امن است.
در این حالت، گواهی دیجیتال به سیستمها کمک میکند هویت طرف مقابل را بررسی کنند و ارتباط میان دو طرف در بستری امن برقرار شود.
۴. تراکنشهای مالی و خدمات بانکی
بانکداری دیجیتال، فینتک، بیمه دیجیتال و بسیاری از خدمات مالی الکترونیکی به سازوکارهایی برای احراز هویت، ایجاد اعتماد و تأیید تراکنشها نیاز دارند.
گواهی دیجیتال میتواند در چنین محیطهایی برای ایجاد هویت قابل اعتماد و انجام عملیات الکترونیکی امن مورد استفاده قرار گیرد.
چه چیزی یک گواهی دیجیتال را قابل اعتماد میکند؟
صرف داشتن یک فایل با عنوان «گواهی دیجیتال» به معنای معتبر بودن آن نیست. برای ایجاد اعتماد، عوامل مختلفی باید در نظر گرفته شوند.
یک گواهی دیجیتال قابل اعتماد باید:
- توسط مرجع معتبر صادر شده باشد.
- هویت دارنده آن به شکل صحیح احراز شده باشد.
- دوره اعتبار مشخصی داشته باشد.
- امکان بررسی وضعیت اعتبار یا ابطال آن وجود داشته باشد.
- کلید خصوصی مرتبط با آن به شکل امن نگهداری شود.
- فرآیند صدور و مدیریت آن بر اساس سیاستها و استانداردهای مشخص انجام شود.
در واقع، امنیت گواهی دیجیتال فقط به خود گواهی وابسته نیست؛ بلکه به کل فرآیند ایجاد و مدیریت زنجیره اعتماد وابسته است.
مرکز میانی در زیرساخت اعتماد دیجیتال چه نقشی دارد؟
در ساختارهای PKI، مراکز میانی (Intermediate CA) نقش مهمی در زنجیره اعتماد ایفا میکنند.
این مراکز بهعنوان لایهای میان مرکز ریشه و گواهیهای صادرشده برای کاربران، سازمانها یا سامانهها عمل میکنند و فرآیند صدور و مدیریت گواهیها را در چارچوب سیاستهای مشخص انجام میدهند.
اهمیت این مراکز در این است که اعتماد در فضای دیجیتال نباید صرفاً بر اساس ادعای طرفین ایجاد شود؛ بلکه باید به یک زنجیره اعتماد و فرآیندهای قابل کنترل و اعتبارسنجی متکی باشد.
پارسساین و زیرساخت اعتماد دیجیتال
مرکز میانی پارسساین از جمله زیرساختهای فعال در حوزه گواهیهای الکترونیکی است که متعلق به شرکت فناوران هویت الکترونیکی امن (هویتا) است.
پارسساین بهعنوان یک مرکز میانی خصوصی صدور گواهی الکترونیکی، در اکوسیستم اعتماد دیجیتال کشور فعالیت میکند و بخشی از زیرساخت مورد نیاز برای ارائه خدمات مبتنی بر گواهی و امضای دیجیتال را فراهم میسازد.
نقش گواهی دیجیتال در توسعه اعتماد دیجیتال
هرچه سازمانها بیشتر به سمت دیجیتالیشدن فرآیندها، خدمات غیرحضوری و اتوماسیون حرکت میکنند، اهمیت هویت دیجیتال و اعتماد میان طرفین نیز بیشتر میشود.
گواهی دیجیتال یکی از ابزارهای مهم برای پاسخ به این نیاز است؛ زیرا امکان ایجاد ارتباط میان هویت، کلیدهای رمزنگاری و خدمات دیجیتال قابل اعتماد را فراهم میکند.
از امضای قرارداد و اسناد مالی گرفته تا احراز هویت کاربران و ایجاد ارتباطات امن، گواهیهای دیجیتال میتوانند بخشی از زیرساخت اعتماد مورد نیاز سازمانها را شکل دهند.
هویتا و توسعه زیرساخت اعتماد دیجیتال
شرکت فناوران هویت الکترونیکی امن (هویتا) در حوزه زیرساخت کلید عمومی، گواهیهای الکترونیکی و امضای دیجیتال فعالیت میکند.
راهکارهای مبتنی بر این زیرساخت میتوانند به سازمانها کمک کنند فرآیندهایی مانند امضای دیجیتال اسناد، احراز هویت و تبادل امن اطلاعات را به شکل دیجیتال پیادهسازی کنند.
در این میان، امضاگر هویتا امکان امضای دیجیتال اسناد و مدارک را در بستر دیجیتال فراهم میکند و به سازمانها کمک میکند بخشی از فرآیندهای مبتنی بر کاغذ و امضای سنتی را به فرآیندهای دیجیتال تبدیل کنند.
جمعبندی؛ چرا گواهی دیجیتال اهمیت دارد؟
گواهی دیجیتال یکی از پایههای ایجاد اعتماد در دنیای دیجیتال است.
این گواهی با اتصال هویت دارنده به کلید عمومی، امکان اعتماد به هویت افراد، سازمانها و سامانهها را در محیط الکترونیکی فراهم میکند.
از مهمترین کاربردهای گواهی دیجیتال میتوان به موارد زیر اشاره کرد:
- امضای دیجیتال اسناد و قراردادها
- احراز هویت کاربران و سامانهها
- ایجاد ارتباطات امن
- رمزنگاری اطلاعات
- تراکنشهای مالی و خدمات دیجیتال
با گسترش خدمات غیرحضوری و تحول دیجیتال، نیاز به هویت قابل اعتماد و زیرساخت اعتماد دیجیتال نیز بیشتر خواهد شد.
به همین دلیل، گواهی دیجیتال را میتوان یکی از اجزای کلیدی زیرساخت اقتصاد دیجیتال دانست.